Les classements de popularité sont faciles à falsifier et n'expliquent pas bien le trafic du marché. Notre réputation, extraite du graphe de paiement, résiste mieux aux attaques Sybil.
Les agents IA paient désormais des services de manière autonome, mais les évaluations et les compteurs d'utilisation peuvent être falsifiés pour moins d'un centime. Nous introduisons un système, Anduin, qui classe les fournisseurs en fonction de qui paie qui : pour paraître digne de confiance aux yeux d'un agent, un attaquant doit dépenser de l'argent réel auprès des services que cet agent utilise déjà. Sur 66 millions de paiements x402, cette approche, Anduin, est presque aussi précise que la meilleure méthode standard et environ 23 fois plus coûteuse à manipuler dans l'attaque testée par l'étude.
Résistance aux attaques Sybil dans les réputations pour les places de marché d'agents
Les agents IA commencent à dépenser de l'argent par eux-mêmes. Face à une tâche telle que « rechercher des informations sur ce secteur » ou « transcrire et résumer des réunions », un agent trouve et paie les services dont il a besoin, en utilisant x402, un standard de paiement natif HTTP pour les agents. Ce qu'un agent ne peut pas encore faire de manière fiable, c'est distinguer un bon fournisseur d'un fournisseur qui semble simplement populaire. Aujourd'hui, un attaquant peut faire paraître un faux fournisseur aussi réputé que la médiane du marché pour moins d'un centime.
Notre réponse consiste à déduire la réputation de qui paie qui. Chaque paiement x402 laisse une trace publique en chaîne. Lorsque les agents qui achètent auprès des mêmes services que vous continuent de payer un fournisseur, c'est un signal qui peut être plus coûteux à falsifier selon les hypothèses de l'étude. Pour paraître digne de confiance à vos yeux, ils doivent dépenser de l'argent réel auprès des services que vous utilisez déjà. Envoyer des paiements entre des portefeuilles qu'ils contrôlent ne compte pas ; il s'agit simplement de déplacer de l'argent entre leurs propres poches.
Nous appelons cette approche Anduin et l'avons testée sur 66 millions de paiements réels x402. Elle recommande des prestataires avec une précision comparable à celle de la meilleure méthode standard, tout en étant environ 23 fois plus coûteuse à manipuler.
Aujourd'hui, les métriques de réputation par défaut sont particulièrement faciles et peu coûteuses à manipuler : une étude empirique sur la réputation des agents on-chain a révélé que hisser l'évaluation d'un prestataire malveillant à la médiane de la marketplace ne coûte que 0,0027 $, soit environ 1/259e de ce que gagne un prestataire honnête médian.
Pourquoi les systèmes de réputation actuels échouent
Les mécanismes actuels de découverte de fournisseurs pour les agents se répartissent en quatre catégories principales, et chacun présente des compromis :
- Les places de marché organisées et les listes d'autorisation (par exemple, les places de marché d'agents et les registres gérés par des plateformes et des fournisseurs de portefeuilles) répertorient les fournisseurs qu'un opérateur de confiance a examinés. La sélection peut donner aux acheteurs une forte assurance concernant les fournisseurs qu'elle couvre, et c'est le point de départ naturel pour un nouvel agent sans historique de paiement. Sa limite est sa portée : l'examen prend du temps, de sorte que les listes sélectionnées ne peuvent couvrir qu'une partie d'un marché ouvert en pleine croissance. La réputation basée sur le graphe de paiement complète la sélection en étendant les signaux de confiance à la longue traîne des fournisseurs qu'aucun curateur n'a encore examinés.
- Les évaluateurs par transaction (par exemple, les arbitres de séquestre ERC-8183) placent un tiers entre le client et le fournisseur pour vérifier l'achèvement de la tâche. Cependant, les frais de gaz et les marges des arbitres créent un plancher économique d'environ 1,00 $ par transaction. Un système conçu pour des micropaiements inférieurs au centime ne peut pas supporter un dollar de frais généraux par appel.
- Les évaluations volontaires en chaîne (par exemple, les retours d'information ERC-8004) souffrent d'une extrême rareté des données. Sur 66 millions de paiements x402, moins de 4 000 évaluations volontaires ont été enregistrées. Les agents autonomes ne soumettent tout simplement pas de retours volontaires à moins que cela ne soit requis.
- Les mesures brutes d'utilisation et de volume classent les fournisseurs par nombre de transactions, adresses de portefeuille distinctes ou revenu total. Ces mesures sont triviales à falsifier. Parce qu'un attaquant contrôle à la fois le portefeuille émetteur et le fournisseur récepteur, dans l'attaque modélisée par l'étude, les paiements auto-dirigés ne coûtent que les frais de transaction de base de la blockchain (ε ≈ 0,017 $). Une attaque Sybil — où une entité utilise plusieurs fausses identités — devient un coût de transaction négligeable plutôt qu'une barrière.
Plutôt que de superposer un mécanisme de confiance externe aux marchés d'agents, nous pouvons nous appuyer sur le registre existant : la marketplace enregistre en continu son propre système de réputation, transaction par transaction, directement sur les blockchains publiques.
Utiliser le graphe de paiement comme signaux d'évaluation
Chaque paiement sur une blockchain publique constitue un enregistrement permanent et signé cryptographiquement d'un transfert de valeur. La cartographie de ces paiements au sein d'une marketplace génère naturellement un graphe biparti :
- Acheteurs (b) représentant les agents acheteurs.
- Fournisseurs (p) représentant les points de terminaison de service.
- Arêtes (e) connectant les acheteurs aux fournisseurs, pondérées (w) par la valeur monétaire, la fréquence des transactions et la récence. Sauf indication contraire, le poids w(b,p) est le montant en dollars que b a payé à p au cours des 90 jours précédant l'instantané, incluant les frais de réseau sur chaque paiement.
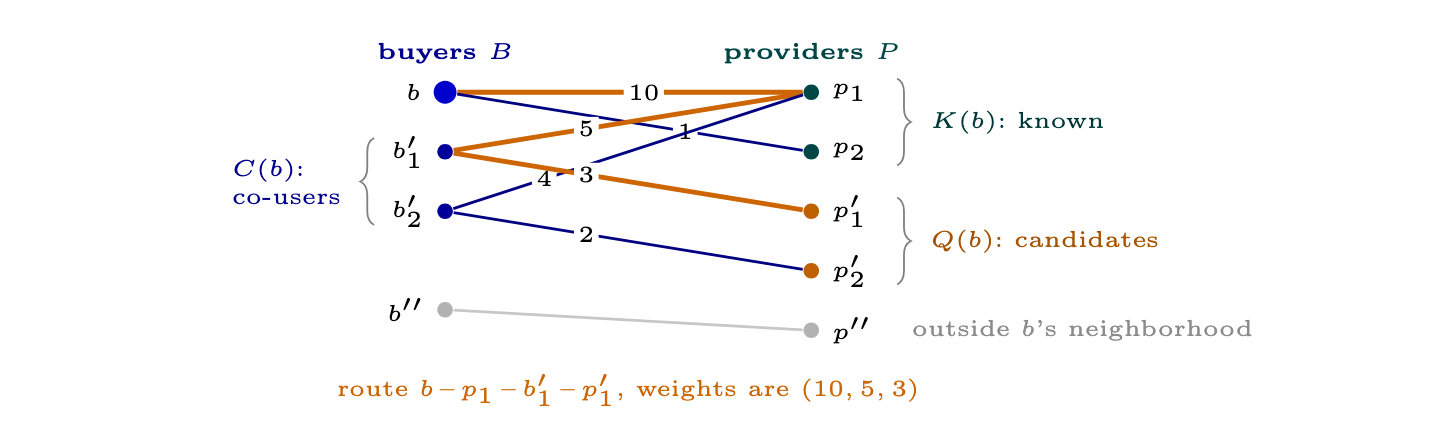
Imaginez un agent acheteur, b, évaluant un prestataire candidat inconnu, p'. Même sans interaction préalable avec p', b dispose d'un historique on-chain validé de paiements envers les prestataires qu'il utilise déjà, à savoir ses prestataires connus, K(b), comme une API de traduction ou un point de terminaison RPC de confiance.
Les autres acheteurs qui paient au moins l'un des fournisseurs connus de b sont les co-utilisateurs de b, C(b) ; les fournisseurs qu'ils paient et que b n'a jamais payés sont les candidats de b. Lorsqu'un co-utilisateur b′ qui partage un fournisseur p avec b paie également un candidat p′, cette connexion forme un chemin de confiance personnalisé à plusieurs sauts :
Acheteur b → Fournisseur connu p → Co-utilisateur b' → Fournisseur candidat p'
La confiance n'est pas un score global statique ; elle est localisée et relationnelle, dérivée des participants au marché dont l'activité commerciale réelle chevauche la vôtre. Chaque saut porte le poids du paiement qu'il représente : w(b,p), w(b′,p) et w(b′,p′). Les trois algorithmes ci-dessous ne diffèrent que par la manière dont ils combinent ces poids sur tous ces chemins.
Pourquoi créer de faux portefeuilles n'achète pas une fausse réputation
Pourquoi un attaquant ne peut-il pas simplement créer 10 000 faux portefeuilles et falsifier une solide réputation ?
Pour comprendre pourquoi cela échoue, imaginez comment fonctionne la confiance dans le monde réel lors de l'utilisation de cartes-cadeaux ou d'espèces :
- Déplacer de l'argent entre vos propres poches est gratuit : Si vous transférez de l'argent entre deux comptes bancaires que vous possédez, vous ne dépensez rien. De même, lorsqu'un attaquant envoie des cryptomonnaies entre de faux portefeuilles qu'il contrôle, les fonds restent entre ses mains, moins les minuscules frais de transaction du réseau.
- Se porter garant nécessite de vrais achats dans de vrais magasins : Pour inciter un acheteur à faire confiance à un faux service, les faux comptes de l'attaquant doivent prouver qu'ils partagent un terrain d'entente avec cet acheteur. Cela signifie que ces faux comptes doivent dépenser de l'argent réel auprès d'entreprises indépendantes et légitimes (comme de vrais fournisseurs d'hébergement Web ou de données) en qui l'acheteur a déjà confiance.
Comme ces entreprises tierces sont indépendantes, cet argent est définitivement perdu. L'attaquant ne peut pas le récupérer.
En évaluant la confiance sur la base du maillon le plus faible le long d'un chemin de connexion, les paiements auto-dirigés ne fournissent aucune réputation supplémentaire. Un faux compte qui a dépensé 1,00 $ chez l'un des fournisseurs de l'acheteur peut transmettre au maximum 1,00 $ de force de recommandation à cet acheteur, peu importe le nombre de millions de fausses transactions qu'il renvoie vers le point de terminaison de l'attaquant.
Répartir le capital sur des milliers de faux portefeuilles n'aide pas non plus : diviser 100 $ sur 100 faux comptes ne pourra jamais produire plus de 100 $ de signal de confiance total. En bref, le paiement réel sert de mise : chaque dollar de score qu'un attaquant montre à un acheteur doit être soutenu par un dollar qu'il a réellement payé aux propres fournisseurs de cet acheteur.
Le framework Anduin : trois algorithmes de notation par flux de graphes
Délimiter la confiance par la structure d’un graphe est une idée établie. Bazaar (Post et al., 2011) utilisait le flux maximal sur les transactions passées pour déterminer si une transaction en ligne unique était sûre. Ces systèmes séparent les nœuds honnêtes des nœuds frauduleux, ou approuvent/rejettent une transaction. Un agent acheteur a besoin d’autre chose : il doit classer des centaines de prestataires qu’il n’a jamais utilisés, et le flux maximal simple attribue à beaucoup d’entre eux le même score. Notre contribution consiste à transformer le flux en un classement basé sur les paiements en chaîne réglés, personnalisé pour chaque acheteur, avec deux assouplissements qui rétablissent la précision tout en respectant la limite budgétaire, et à mesurer ce compromis sur 66 millions de paiements réels. Nous formalisons cela sous la forme de trois notations par flux de graphes. Chacune traite les co-utilisateurs de b comme des références : l’approbation d’un prestataire p′ par un co-utilisateur ne compte qu’à hauteur de l’argent réel qui le lie à b. Les trois notations diffèrent dans la manière dont elles combinent les approbations de nombreux co-utilisateurs :
- Flux maximal (flow) : La règle la plus conservatrice : b ne fait jamais plus confiance à un nouveau prestataire que ce que b a lui-même dépensé auprès de ses prestataires connus, quel que soit le nombre de co-utilisateurs qui l’approuvent. Chaque approbation doit passer par les propres dépenses de b, de sorte qu’un co-utilisateur frauduleux ne contribue qu’à hauteur de ce qu’il a réellement payé chez les prestataires de b, et en créer davantage n’ajoute rien. Le problème est que ce même plafond limite également les co-utilisateurs honnêtes : une fois les dépenses de b épuisées, un prestataire approuvé par dix co-utilisateurs obtient le même score qu’un prestataire approuvé par deux, ce qui fait que de nombreux candidats sont à égalité en tête. Flux de sommation (sum) : Supprime le plafond partagé afin que les co-utilisateurs approuvent indépendamment. L’approbation de chaque co-utilisateur compte jusqu’à la plus petite valeur entre le chevauchement de ses dépenses avec celles de b et le montant payé à p′, et les approbations sont additionnées, de sorte qu’un prestataire approuvé par dix co-utilisateurs surpasse désormais celui approuvé par deux. Les co-utilisateurs frauduleux ne gagnent toujours rien gratuitement : chaque approbation est soutenue par les propres dépenses réelles de ce co-utilisateur chez les prestataires de b, de sorte que le total qu’un attaquant peut créer reste limité par ce qu’il y a réellement payé. Le chevauchement est calculé une fois par co-utilisateur, donc chaque candidat supplémentaire est presque gratuit à noter. Flux amplifié (amp) : La sommation plafonne l’approbation de chaque co-utilisateur séparément, de sorte qu’un co-utilisateur ayant payé un peu à p′ laisse une partie de son allocation inutilisée, tandis que celui ayant payé beaucoup à p′ est limité. Le flux amplifié mutualise ces allocations : plus les co-utilisateurs de b chez un prestataire paient également p′, plus ce prestataire transmet de capacité, et les approbateurs puissants peuvent utiliser ce que les faibles laissent inutilisé. Dans la figure ci-dessous, b a dépensé 4 $ chez p, et deux co-utilisateurs de p paient également p′, 8 $ et 1 $ : le flux maximal note p′ à 4, la sommation à 5 et le flux amplifié à 8.
En résumé, le flux maximal offre la garantie la plus solide au prix d’une difficulté à distinguer les bons prestataires ; la sommation et le flux amplifié donnent aux co-utilisateurs honnêtes tout leur poids tout en conservant la même limite budgétaire contre les frauduleux. L’évaluation ci-dessous mesure ce compromis.
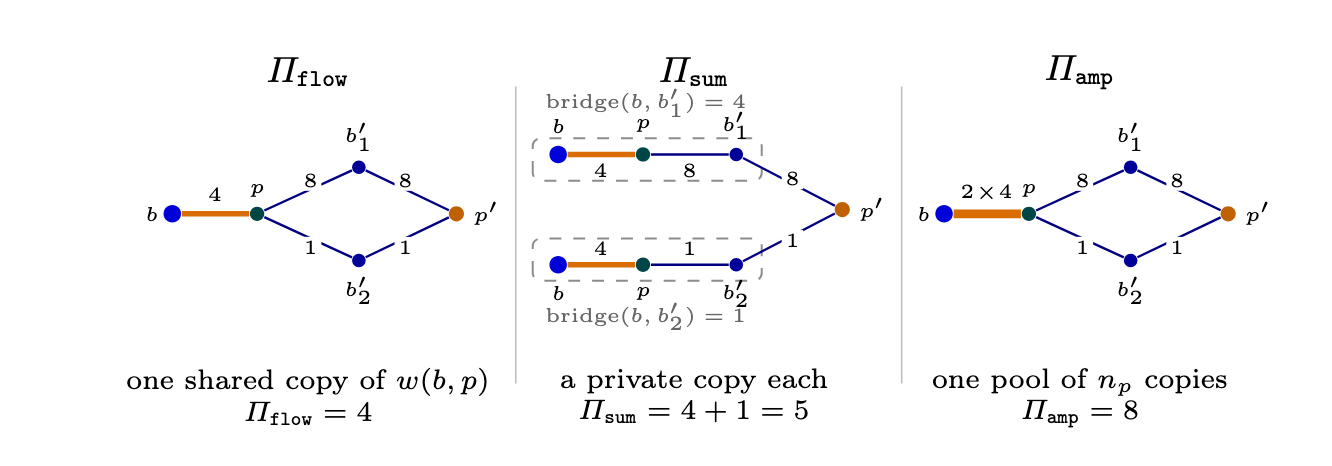
Modèle de menace : l’attaquant possède un prestataire cible p’. Il peut créer un nombre illimité de portefeuilles d’acheteurs et de prestataires et déplacer de l’argent entre eux, en ne payant que les frais de réseau sur chaque transaction. Il ne contrôle aucun des prestataires que l’acheteur b, qui effectue la requête, paie déjà, et il ne peut pas modifier les paiements réglés de b. Sous ces hypothèses, nous prouvons deux limites :
- Limite budgétaire (les trois algorithmes) : Si l’attaquant paie un total de m dollars aux prestataires connus de b, le score de son prestataire dans le classement de b est au maximum de m, quel que soit le nombre de portefeuilles qu’il utilise, et cette limite est stricte. La limite s’applique par acheteur : un paiement chez un prestataire utilisé par de nombreux acheteurs compte pour chacun d’eux. Elle ne prend également en compte que l’argent versé aux prestataires que l’attaquant ne contrôle pas ; un prestataire qui s’entend avec l’attaquant ou le rembourse est hors modèle. Plafond de l’acheteur (flux maximal uniquement) : Aucun prestataire ne peut obtenir un score supérieur aux propres dépenses passées de b auprès de ses prestataires connus, quoi que dépense l’attaquant. La sommation et le flux amplifié sacrifient ce plafond au profit de la précision.
Évaluation empirique : 66 millions de paiements x402 réels
Pour voir comment ces concepts fonctionnent en pratique, nous avons évalué Anduin sur 66,1 millions de règlements x402 d’une valeur de 6,1 millions de dollars sur 157 jours (du 23 mars au 26 août 2026), sur 16 réseaux (15 chaînes EVM et Solana). Soyons clairs dès le départ : Anduin ne surpasse pas la meilleure méthode standard, le filtrage collaboratif, pour prédire quel prestataire un acheteur choisira ensuite. Sa contribution est de rendre une précision à peu près équivalente beaucoup plus coûteuse à falsifier.
Un excellent système de réputation doit exceller simultanément dans deux objectifs concurrents :
- Utilité élevée (trouver des services pertinents) : Il doit guider avec précision les acheteurs vers les prestataires pertinents. Coût de manipulation élevé (résistance aux attaques Sybil) : Il doit empêcher les acteurs malveillants d’acheter ou de falsifier des notes élevées à bas prix. Atteindre l’un ou l’autre de ces objectifs séparément est trivial. Vous pourriez rendre un système immunisé à 100 % contre la manipulation simplement en ne recommandant rien, ou le faire paraître très utile en faisant naïvement confiance à chaque signal public. Le véritable défi est d’atteindre les deux en même temps.
Utilité : Prédire où les agents dépenseront ensuite
Nous gelons le graphe au 21 juin 2026 en utilisant les 90 jours de paiements précédents. Pour chacun des 813 acheteurs qui, au cours des 30 jours suivants, ont payé pour la première fois un prestataire qu’ils n’avaient jamais utilisé (un prestataire payé par au moins deux acheteurs), ce prestataire est la bonne réponse. Chaque acheteur a environ 381 candidats. P@1 est la part des acheteurs dont la bonne réponse est classée en premier. L’AUC est la probabilité que la bonne réponse surpasse un autre candidat choisi au hasard (0,5 = aléatoire).
Les classements basés sur le volume standard offrent peu de conseils pratiques aux agents à la recherche de services pertinents. Le flux amplifié (amp) ne bat pas le filtrage collaboratif standard en termes de précision, mais s’en rapproche (AUC 0,869 contre 0,880 ; P@1 22,8 % contre 23,2 %). Ce qu’il ajoute, c’est la protection économique qui manque au filtrage collaboratif. Comme le montre la section suivante, cette protection fait toute la différence : dans une attaque modélisée ciblant le classement supérieur parmi 813 acheteurs, le flux amplifié amp coûte environ 23 fois plus cher à manipuler que la référence de filtrage collaboratif testée.
Coût de l’attaque : Le prix de la manipulation du marché
Une précision élevée ne suffit pas. Pour évaluer le coût de la manipulation, nous injectons un nouveau prestataire p* dans le graphe gelé et laissons l’attaquant créer un nombre illimité de faux acheteurs qui paient les prestataires connus des acheteurs testés ainsi que p*. Nous résolvons le problème pour trouver la dépense totale minimale qui place p* au rang k ou mieux pour les 813 acheteurs testés simultanément. Cette dépense comptabilise les paiements aux prestataires que l’attaquant ne contrôle pas, plus des frais de 0,017 $ par transaction. « % des dépenses des acheteurs cibles » divise ce coût par les dépenses combinées de ces acheteurs sur la période, soit 41 331 $.
Une ligne semble être une valeur aberrante : le classement par usage semble extraordinairement coûteux à attaquer (217 539 $, soit 526 % des dépenses des acheteurs cibles). Mais ce chiffre n’est constitué que de frais : 12,8 millions de paiements automatiques de 0,017 $ pour surpasser le prestataire le plus actif. Il tombe à 310 $ au rang 25. Le classement par usage montre également à chaque acheteur la même liste mondiale, il place donc rarement le bon prestataire en premier (3,7 % P@1). Les constructions par flux, en revanche, classent avec précision et restent bien au-dessus du filtrage collaboratif à chaque rang : au top 25, ils coûtent entre 494 $ et 898 $ contre 50 $.
Synthèse : La matrice utilité vs sécurité
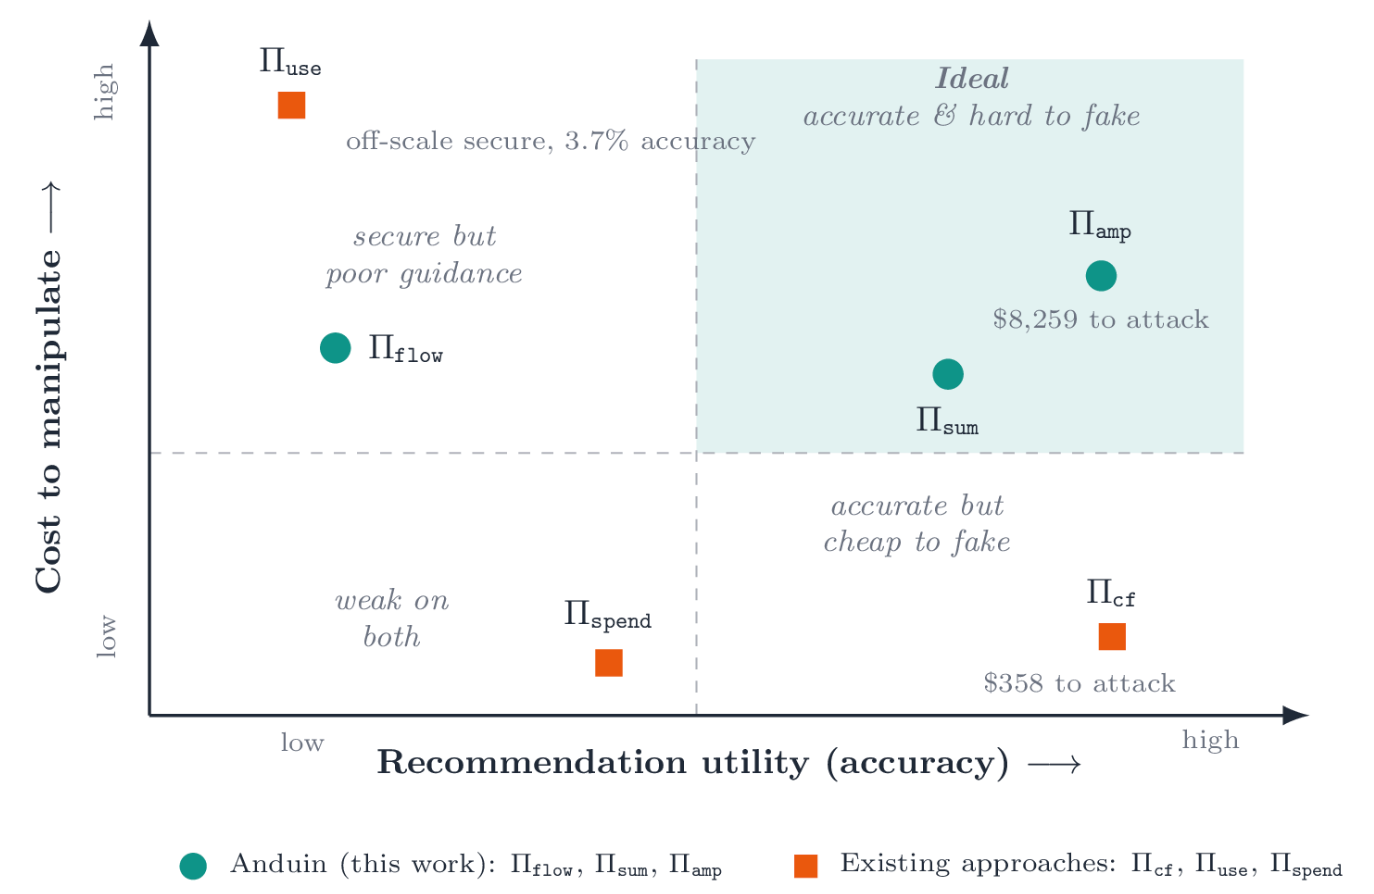
Pourquoi les deux dimensions comptent
Évaluer un système de réputation sur une seule dimension donne une image fausse. Un système qui ne recommande rien est sécurisé à 100 % contre les acteurs malveillants, tandis qu’un système qui fait naïvement confiance à tout le monde semble remarquablement utile jusqu’à ce qu’un attaquant corrompe ses recommandations. Le véritable objectif d’un marché agentique prêt pour la production est de se situer carrément dans le quadrant supérieur droit, à la fois précis et coûteux à attaquer ; seuls le flux amplifié et le flux de sommation y parviennent.
Déploiement pratique
Anduin fonctionne avec absolument aucune modification des protocoles sous-jacents :
- Aucune modification des en-têtes de paiement HTTP x402 ou des normes ERC.
- Aucune exigence de nouveau jeton, de registre de staking ou de réseau d’oracle.
- Fonctionne avec des plateformes sélectionnées ; aucune entité unique ne décide quels prestataires sont visibles.
Chaque requête ne concerne que le voisinage à deux sauts de l’acheteur : ses prestataires, leurs autres acheteurs et les prestataires de ces acheteurs, et jamais l’ensemble du graphe. Le flux de sommation coûte un passage unique sur les co-utilisateurs de l’acheteur, puis un temps constant par candidat ; les variantes de flux maximal résolvent un petit problème de flux par candidat. Les indexeurs et les services RPC qui détiennent déjà les données de la chaîne peuvent servir ces requêtes personnalisées aux agents légers.
Discussion et extensions futures
- Démarrage à froid : Un agent sans historique de transaction n’a aucun prestataire connu, les évaluations par graphe sont donc indéfinies pour lui. Les nouveaux agents peuvent s’initialiser à partir de listes d’autorisation sélectionnées. Un paiement réglé suffit pour produire un classement personnalisé, mais la protection augmente avec l’historique : un acheteur avec 5 $ d’historique est une cible facile. De même, les nouveaux prestataires restent sans évaluation tant qu’un co-utilisateur ne les a pas payés.
- Jours de retour (wd) : Pondérer une relation par le nombre de jours distincts qu’elle couvre est le signal prédictif le plus fort que nous mesurons. Son attrait réside dans le fait que le capital ne peut pas compresser le temps — même un adversaire disposant de fonds illimités ne peut pas simuler des mois d’historique commercial cohérent du jour au lendemain, bien qu’il puisse commencer à faire vieillir de nombreux portefeuilles en parallèle bien à l’avance. Le piège est que cette défense n’est pas libellée en dollars : une journée d’attente forcée n’a pas de prix clair, nous rapportons donc les jours de retour comme un résultat de précision plutôt que de les intégrer aux coûts d’attaque libellés en dollars ci-dessus. Évaluer la « patience » comme coût d’attaque est une piste ouverte.
- Limites : L’utilité mesure quel prestataire un acheteur a choisi ensuite, et non s’il a bien servi l’acheteur. Les garanties supposent que l’attaquant ne contrôle aucun des prestataires existants de l’acheteur, donc un prestataire établi faisant la promotion de son propre nouveau service est hors modèle. Un portefeuille partagé par plusieurs agents mélange leurs historiques ; des clés de session par agent les sépareraient.
Conclusion : Faire payer les Sybils
Ce travail comble le déficit de découverte sécurisée mis en évidence dans l'article de vision de Circle, Building the Open Agentic Economy.
À mesure que les agents IA autonomes prennent en charge des flux de travail économiques clés, les systèmes guidant leur allocation de capital doivent devenir aussi sûrs que la cryptographie protégeant leurs clés.
Les systèmes de réputation peu coûteux à fabriquer seront inévitablement exploités. En dérivant la confiance directement des flux de paiement localisés, Anduin ancre la réputation dans une dépense économique irréversible.
Dans une économie d'agents reposant sur des blockchains publiques, le graphe de paiement contient déjà le signal de confiance — et Anduin contribue à garantir que chaque dollar de réputation perçu par un acheteur correspond à un dollar effectivement versé aux propres prestataires de cet acheteur.
Document de recherche : lien
Remarque : Cet article décrit une technologie développée par Circle Research, une division de Circle dédiée au bien public et aux contributions open-source visant à repousser les limites de la technologie utilisée dans la cryptomonnaie, la blockchain et le Web3. Ces projets ne représentent pas des logiciels ou des services finis et commercialisés. Sauf indication contraire, le contenu publié par Circle Research est open-source et disponible pour quiconque souhaite le consulter, l’utiliser et le développer. En raison de leur nature expérimentale et émergente, les innovations de Circle Research sont fournies pour être testées et évaluées à la discrétion du développeur ou de l’entreprise.