Los rankings de popularidad son fáciles de falsificar y no explican bien el tráfico del mercado. Nuestra reputación, leída a partir del gráfico de pagos, resiste mejor a los ataques Sybil.
Los agentes de IA ahora pagan por servicios de forma autónoma, pero las calificaciones y los recuentos de uso pueden falsificarse por menos de un centavo. Presentamos un sistema, Anduin, que clasifica a los proveedores según quién paga a quién: para parecer confiable ante un agente, un atacante debe gastar dinero real en los servicios que ese agente ya utiliza. En 66 millones de pagos x402, este enfoque, Anduin, es casi tan preciso como el mejor método estándar y aproximadamente 23 veces más costoso de manipular en el ataque probado del estudio.
Resistencia Sybil en reputaciones para mercados de agentes
Los agentes de IA están empezando a gastar dinero por su cuenta. Ante una tarea como "investigar esta industria" o "transcribir y resumir reuniones", un agente encuentra y paga los servicios que necesita utilizando x402, un estándar de pago nativo de HTTP para agentes. Lo que un agente aún no puede hacer de manera confiable es distinguir a un buen proveedor de uno que solo parece popular. Hoy en día, un atacante puede hacer que un proveedor falso parezca tan reputado como la mediana del mercado por menos de un centavo.
Nuestra respuesta es leer la reputación a partir de quién paga a quién. Cada pago x402 deja un registro público en la blockchain. Cuando los agentes que compran en los mismos servicios que usted siguen pagando a un proveedor, esa es una señal que puede ser más costosa de falsificar bajo las suposiciones del estudio. Para parecer confiable ante usted, deben gastar dinero real en los servicios que usted ya utiliza. Enviar pagos entre billeteras que ellos controlan no cuenta; eso es solo mover dinero entre sus propios bolsillos.
Llamamos a este enfoque Anduin y lo probamos en 66 millones de pagos reales de x402. Recomienda proveedores con casi la misma precisión que el mejor método estándar, a la vez que resulta unas 23 veces más costoso de manipular.
Hoy en día, manipular las métricas de reputación predeterminadas es sumamente económico: un estudio empírico sobre la reputación de agentes on-chain descubrió que elevar la calificación de un proveedor malicioso hasta la mediana del mercado cuesta tan solo 0,0027 USD, aproximadamente 1/259 de lo que gana un proveedor honesto en la mediana.
Por qué fallan los sistemas de reputación actuales
Los mecanismos actuales para el descubrimiento de proveedores de agentes se dividen en cuatro categorías principales, y cada una introduce compensaciones:
- Mercados curados y listas de permitidos (por ejemplo, mercados de agentes y registros gestionados por plataformas y proveedores de billeteras) enumeran proveedores que un operador de confianza ha revisado. La curación puede brindar a los compradores una fuerte garantía sobre los proveedores que cubre, y es el punto de partida natural para un nuevo agente sin historial de pagos. Su límite es el alcance: la revisión lleva tiempo, por lo que las listas curadas solo pueden cubrir una parte de un mercado abierto de rápido crecimiento. La reputación basada en el gráfico de pagos complementa la curación al extender las señales de confianza a la larga cola de proveedores que ningún curador ha revisado aún. Evaluadores por transacción (por ejemplo, árbitros de depósito en garantía ERC-8183) colocan a un tercero entre el cliente y el proveedor para verificar la finalización de la tarea. Sin embargo, las tarifas de gas y los márgenes de los árbitros crean un piso económico de aproximadamente $1.00 por transacción. Un sistema diseñado para micropagos de menos de un centavo no puede soportar un dólar de gastos generales por llamada. Las calificaciones voluntarias en la blockchain (por ejemplo, comentarios ERC-8004) sufren de una extrema escasez de datos. En 66 millones de pagos x402, se han registrado menos de 4,000 calificaciones voluntarias. Los agentes autónomos simplemente no envían comentarios voluntarios a menos que sea necesario. Las métricas de uso y volumen bruto clasifican a los proveedores por recuentos de transacciones, direcciones de billetera distintas o ingresos totales. Estas métricas son triviales de falsificar. Debido a que un atacante controla tanto la billetera emisora como el proveedor receptor, en el ataque modelado del estudio, los pagos autodirigidos solo cuestan las tarifas básicas de transacción de la blockchain (ε ≈ $0.017). Un ataque Sybil —donde una entidad utiliza múltiples identidades falsas— se convierte en un costo de transacción insignificante en lugar de una barrera.
En lugar de superponer un mecanismo de confianza externo en los mercados de agentes, podemos recurrir al registro existente: el propio mercado registra de manera continua su sistema de reputación, transacción por transacción, directamente en blockchains públicas.
Uso del gráfico de pagos como señales de calificación
Cada pago en una blockchain pública constituye un registro permanente y firmado criptográficamente de una transferencia de valor. Al mapear estos pagos a lo largo de un mercado, se genera de forma natural un grafo bipartito:
- Compradores (b) que representan a los agentes de compra. Proveedores (p) que representan los puntos finales de servicio. Aristas (e) que conectan a los compradores con los proveedores, ponderadas (w) por valor monetario, frecuencia de transacciones y actualidad. A menos que se indique lo contrario, el peso w(b,p) es la cantidad de dólares que b pagó a p en los 90 días anteriores a la instantánea, incluida la tarifa de red en cada pago.
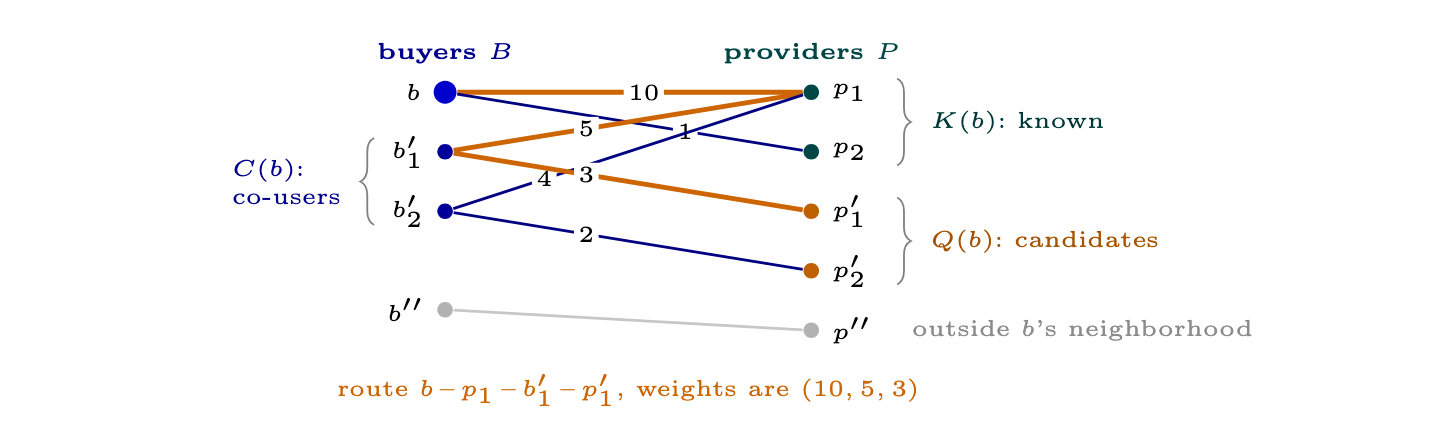
Imagine un agente comprador, b, evaluando a un proveedor candidato desconocido, p'. Incluso sin haber interactuado antes con p', b cuenta con un historial on-chain consolidado de pagos a los proveedores que ya utiliza, sus proveedores conocidos, K(b), tales como una API de traducción o un endpoint RPC de confianza.
Otros compradores que pagan al menos a uno de los proveedores conocidos de b son los co-usuarios de b, C(b); los proveedores a los que ellos pagan y a los que b nunca ha pagado son los candidatos de b. Cuando un co-usuario b′ que comparte un proveedor p con b también paga al candidato p′, esa conexión forma un camino de confianza personalizado y de múltiples saltos:
Comprador b → Proveedor conocido p → Co-usuario b' → Proveedor candidato p'
La confianza no es una puntuación global estática; es localizada y relacional, derivada de participantes del mercado cuya actividad comercial real se superpone con la suya. Cada salto conlleva el peso del pago que representa: w(b,p), w(b′,p) y w(b′,p′). Los tres algoritmos a continuación difieren solo en cómo combinan esos pesos a través de todos esos caminos.
Por qué crear billeteras falsas no compra una reputación falsa
¿Por qué un atacante no puede simplemente crear 10,000 billeteras falsas y fingir una reputación sólida?
Para entender por qué esto falla, imagine cómo funciona la confianza en el mundo real al usar tarjetas de regalo o efectivo:
- Mover dinero entre sus propios bolsillos es gratis: Si transfiere dinero entre dos cuentas bancarias que posee, no está gastando nada. De manera similar, cuando un atacante envía cripto de un lado a otro entre billeteras falsas que controla, los fondos permanecen en sus propias manos, menos las pequeñas tarifas de transacción de la red. Avalar requiere compras reales en tiendas reales: Para engañar a un comprador y que confíe en un servicio falso, las cuentas falsas del atacante deben demostrar que comparten un terreno común con ese comprador. Eso significa que esas cuentas falsas deben gastar dinero real en negocios independientes y legítimos (como alojamiento web real o proveedores de datos) en los que el comprador ya confía.
Dado que esas empresas externas son independientes, ese dinero se pierde definitivamente. El atacante no puede recuperarlo.
Al evaluar la confianza en función del eslabón más débil a lo largo de un camino de conexión, los pagos autodirigidos proporcionan cero reputación adicional. Una cuenta falsa que gastó $1.00 en uno de los proveedores del propio comprador puede transmitir como máximo $1.00 de fuerza de recomendación a ese comprador, sin importar cuántos millones de transacciones falsas rebote al punto final del atacante.
Dividir el capital entre miles de billeteras falsas tampoco ayuda: dividir $100 entre 100 cuentas falsas nunca puede producir más de $100 de señal de confianza total. En resumen, el pago real actúa como la apuesta: cada dólar de puntuación que un atacante muestra a un comprador debe estar respaldado por un dólar que realmente pagó a los propios proveedores de ese comprador.
El marco de trabajo Anduin: tres algoritmos de calificación de flujo en grafos
Limitar la confianza mediante la estructura de un grafo es una idea consolidada. Bazaar (Post et al., 2011) utilizó el flujo máximo sobre transacciones pasadas para decidir si una sola transacción en línea era segura. Esos sistemas separan los nodos honestos de los falsos, o aprueban o rechazan una transacción. Un agente comprador necesita algo diferente: debe clasificar cientos de proveedores que nunca ha utilizado, y el flujo máximo simple otorga a muchos de ellos la misma puntuación. Nuestra contribución consiste en convertir el flujo en una clasificación sobre pagos liquidados en la blockchain, personalizada para cada comprador, con dos relajaciones que recuperan la precisión manteniendo el límite presupuestario, y medir esa compensación en 66 millones de pagos reales. Formalizamos esto como tres calificaciones de flujo en grafos. Cada una trata a los co-usuarios de b como referencias: el respaldo de un co-usuario a p′ cuenta solo tanto como el dinero real que lo vincula a b. Las tres calificaciones difieren en cómo combinan los respaldos de muchos co-usuarios:
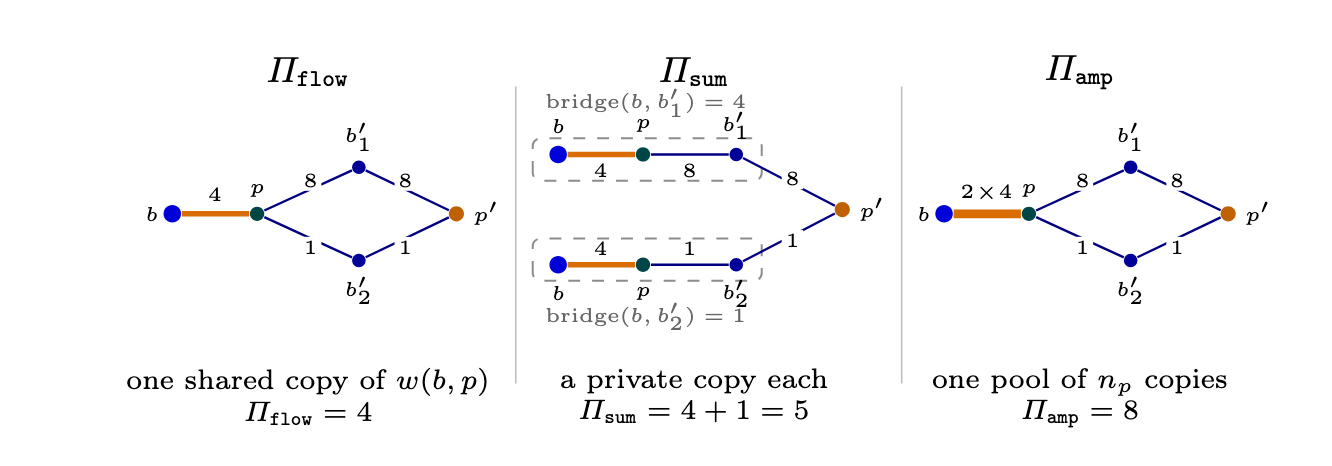
- Flujo máximo (flow): La regla más conservadora: b nunca confía en un nuevo proveedor más de lo que b ha gastado con sus proveedores conocidos, sin importar cuántos co-usuarios lo respalden. Cada respaldo debe pasar por el propio gasto de b, por lo que un co-usuario falso contribuye solo tanto como lo que realmente pagó en los proveedores de b, y crear más de ellos no añade nada. El problema es que el mismo límite también restringe a los co-usuarios honestos: una vez que se agota el gasto de b, un proveedor respaldado por diez co-usuarios obtiene la misma puntuación que uno respaldado por dos, por lo que muchos candidatos empatan en la cima. Flujo de suma (sum): Elimina el límite compartido para que los co-usuarios respalden de forma independiente. El respaldo de cada co-usuario cuenta hasta el menor valor entre cuánto se solapa su gasto con el de b y cuánto pagó a p′, y los respaldos se suman, por lo que un proveedor respaldado por diez co-usuarios ahora supera a uno respaldado por dos. Los co-usuarios falsos siguen sin ganar nada gratis: cada respaldo está respaldado por el propio gasto real de ese co-usuario en los proveedores de b, por lo que el total que un atacante puede crear permanece limitado por lo que realmente pagó allí. El solapamiento se calcula una vez por co-usuario, por lo que cada candidato adicional es casi gratuito de puntuar. Flujo amplificado (amp): La suma limita el respaldo de cada co-usuario por separado, por lo que un co-usuario que pagó un poco a p′ deja parte de su asignación sin usar, mientras que uno que pagó mucho a p′ es cortado. El flujo amplificado agrupa estas asignaciones: cuantos más co-usuarios de b en un proveedor también paguen a p′, más capacidad transmite ese proveedor, y los respaldos fuertes pueden usar lo que los débiles dejan inactivo. En la figura siguiente, b gastó $4 en p, y dos co-usuarios de p también pagan a p′, $8 y $1: el flujo máximo califica a p′ con 4, la suma con 5 y el flujo amplificado con 8.
En resumen, el flujo máximo compra la garantía más fuerte a costa de distinguir a los buenos proveedores; el flujo de suma y el amplificado dan a los co-usuarios honestos todo su peso mientras mantienen el mismo límite presupuestario contra los falsos. La evaluación a continuación mide esa compensación.
Modelo de amenaza: el atacante posee un proveedor objetivo p’. Puede crear un número ilimitado de billeteras de comprador y proveedor y mover dinero entre ellas, pagando solo la comisión de red en cada transacción. No controla ninguno de los proveedores a los que el comprador b ya paga, y no puede alterar los pagos liquidados de b. Bajo estas suposiciones, probamos dos límites:
- Límite presupuestario (los tres algoritmos): Si el atacante paga un total de m dólares a los proveedores conocidos de b, la puntuación de su proveedor en la clasificación de b es como máximo m, sin importar cuántas billeteras utilice, y este límite es estricto. El límite se aplica por comprador: un pago en un proveedor que muchos compradores utilizan cuenta para todos ellos. También valora solo el dinero pagado a proveedores que el atacante no controla; un proveedor que se confabula con el atacante o le reembolsa está fuera del modelo. Límite del comprador (solo flujo máximo): Ningún proveedor puede obtener una puntuación superior al gasto pasado del propio b con sus proveedores conocidos, independientemente de lo que gaste el atacante. El flujo de suma y el amplificado cambian este límite por precisión.
Evaluación empírica: 66 millones de pagos x402 reales
Para ver cómo funcionan estos conceptos en la práctica, evaluamos Anduin en 66,1 millones de liquidaciones x402 por un valor de $6,1 millones durante 157 días (23 de marzo – 26 de agosto de 2026), a través de 16 redes (15 blockchains EVM y Solana). Para ser claros desde el principio: Anduin no supera al mejor método estándar, el filtrado colaborativo, en la predicción de qué proveedor elegirá un comprador a continuación. Su contribución es hacer que una precisión aproximadamente igual sea mucho más costosa de falsificar.
Un gran sistema de reputación debe sobresalir en dos objetivos contrapuestos simultáneamente:
- Alta utilidad (encontrar servicios relevantes): Debe guiar con precisión a los compradores hacia proveedores relevantes. Alto costo de manipulación (resistencia a Sybil): Debe evitar que los actores malintencionados compren o falsifiquen las mejores calificaciones a bajo costo. Lograr cualquiera de los dos objetivos por separado es trivial. Podrías hacer un sistema 100% inmune a la manipulación simplemente no recomendando nada, o hacerlo parecer muy útil confiando ingenuamente en cada señal pública. El verdadero desafío es lograr ambos al mismo tiempo.
Utilidad: predecir dónde gastarán los agentes a continuación
Congelamos el grafo el 21 de junio de 2026 utilizando los 90 días previos de pagos. Para cada uno de los 813 compradores que, en los siguientes 30 días, pagaron por primera vez a un proveedor que nunca habían usado (uno pagado por al menos dos compradores), ese proveedor es la respuesta correcta. Cada comprador tiene unos 381 candidatos. P@1 es la proporción de compradores cuya respuesta correcta está clasificada en primer lugar. AUC es la probabilidad de que la respuesta correcta supere a otro candidato elegido al azar (0,5 = aleatorio).
Las clasificaciones estándar basadas en el volumen ofrecen poca orientación práctica para los agentes que buscan servicios relevantes. El flujo amplificado (amp) no supera al filtrado colaborativo estándar en precisión, pero se acerca (AUC 0,869 frente a 0,880; P@1 22,8% frente a 23,2%). Lo que añade es la protección económica de la que carece el filtrado colaborativo. Como muestra la siguiente sección, esa protección es la verdadera diferencia: en un ataque modelado dirigido a la clasificación superior entre 813 compradores, el flujo amplificado amp cuesta aproximadamente 23 veces más de manipular que la línea base de filtrado colaborativo probada.
Costo del ataque: el precio de la manipulación del mercado
La alta precisión por sí sola no es suficiente. Para valorar la manipulación, inyectamos un nuevo proveedor p* en el grafo congelado y permitimos que el atacante cree cualquier número de compradores falsos que paguen a los proveedores conocidos de los compradores probados y a p*. Resolvemos el gasto total mínimo que coloca a p* en el rango k o mejor para los 813 compradores probados a la vez. Ese gasto cuenta los pagos a proveedores que el atacante no controla más una comisión de $0,017 por transacción. “% del gasto de los compradores objetivo” divide ese costo por el gasto combinado de esos compradores en el periodo, $41.331.
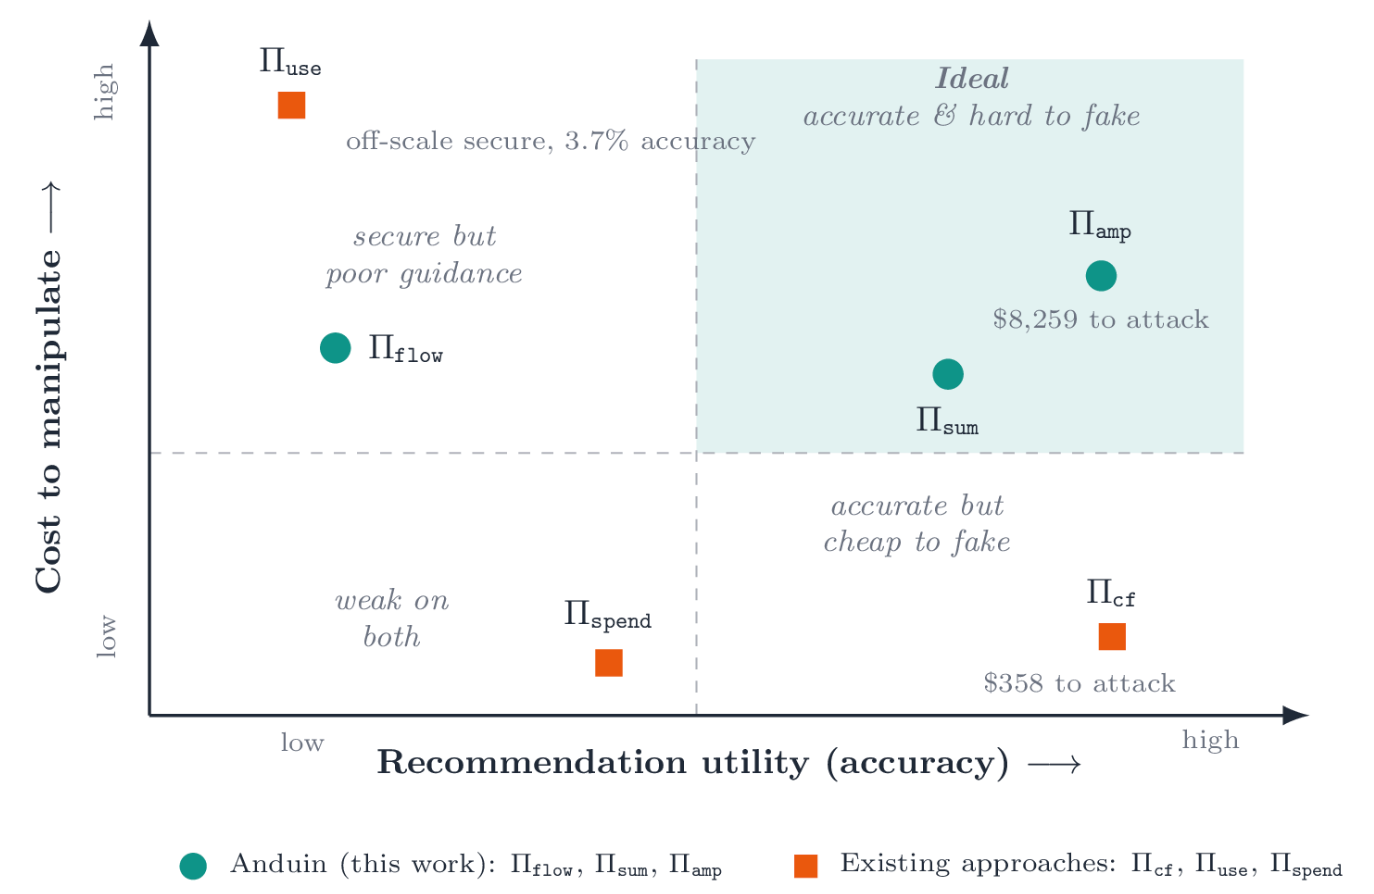
Una fila parece un valor atípico: la clasificación de uso parece extraordinariamente costosa de atacar ($217.539, o el 526% del gasto de los compradores objetivo). Pero esa cifra son solo comisiones: 12,8 millones de autopagos de $0,017 para superar al proveedor más ocupado. Se reduce a $310 en el rango 25. La clasificación de uso también muestra a cada comprador la misma lista global, por lo que rara vez coloca al proveedor correcto en primer lugar (3,7% P@1). Las construcciones de flujo, por el contrario, clasifican con precisión y se mantienen muy por encima del filtrado colaborativo en cada rango: en el top 25 cuestan entre $494 y $898 frente a $50.
Reuniéndolo todo: la matriz de utilidad frente a seguridad
Por qué importan ambas dimensiones
Evaluar un sistema de reputación en una sola dimensión da una imagen falsa. Un sistema que no recomienda nada es 100% seguro contra actores malintencionados, mientras que un sistema que confía ingenuamente en todos parece notablemente útil hasta que un atacante corrompe sus recomendaciones. El verdadero objetivo de un mercado de agentes listo para producción es aterrizar directamente en el cuadrante superior derecho, preciso y costoso de atacar al mismo tiempo; solo el flujo amplificado y el de suma llegan allí.
Implementación práctica
Anduin funciona con cero modificaciones en los protocolos subyacentes:
- Sin modificaciones a x402, encabezados de pago HTTP o estándares ERC.
- Sin requisitos de un nuevo token, registro de staking o red de oráculos.
- Funciona junto a mercados seleccionados; ninguna parte decide por sí sola qué proveedores son visibles.
Cada consulta solo afecta al vecindario de dos saltos del comprador: sus proveedores, los otros compradores de estos y los proveedores de dichos compradores, nunca a todo el grafo. El flujo de suma tiene un costo de una pasada única sobre los co-usuarios del comprador y luego un tiempo constante por candidato; las variantes de flujo máximo resuelven un pequeño problema de flujo por candidato. Los indexadores y servicios RPC que ya poseen los datos de la blockchain pueden servir estas consultas personalizadas a agentes ligeros.
Discusión y futuras extensiones
- Arranque en frío: Un agente sin historial de transacciones no tiene proveedores conocidos, por lo que las calificaciones del grafo no están definidas para él. Los nuevos agentes pueden iniciarse a partir de listas de permitidos seleccionadas. Un pago liquidado es suficiente para producir una clasificación personalizada, pero la protección crece con el historial: un comprador con $5 de historial es fácil de atacar. Del mismo modo, los nuevos proveedores permanecen sin calificación hasta que un co-usuario les paga.
- Días de retorno (wd): Ponderar una relación por el número de días distintos que abarca es la señal predictiva más fuerte que medimos. Su atractivo es que el capital no puede comprimir el tiempo; incluso un adversario con fondos ilimitados no puede falsificar meses de historial comercial consistente de la noche a la mañana, aunque puede comenzar a envejecer muchas billeteras en paralelo con mucha antelación. El problema es que esta defensa no está denominada en dólares: un día de espera forzada no tiene un precio claro, por lo que informamos los días de retorno como un resultado de precisión en lugar de integrarlos en los costos de ataque denominados en dólares anteriores. Valorar la "paciencia" como un costo de ataque es una dirección abierta.
- Limitaciones: La utilidad mide qué proveedor eligió el comprador a continuación, no si sirvió bien al comprador. Las garantías asumen que el atacante no controla ninguno de los proveedores existentes del comprador, por lo que un proveedor establecido que promociona un nuevo servicio propio queda fuera del modelo. Una billetera compartida por varios agentes mezcla sus historiales; las claves de sesión por agente los separarían.
Conclusión: Hacer que los Sybils paguen su parte
Este trabajo cubre la brecha de descubrimiento de confianza señalada en la publicación de visión de Circle: Building the Open Agentic Economy.
A medida que los agentes de IA autónomos asumen flujos de trabajo económicos fundamentales, los sistemas que orientan su asignación de capital deben ser tan seguros como la criptografía que protege sus claves.
Los sistemas de reputación que son baratos de fabricar serán explotados inevitablemente. Al derivar la confianza directamente de los flujos de pago localizados, Anduin ancla la reputación al gasto económico irreversible.
En una economía de agentes construida sobre blockchains públicas, el grafo de pagos ya contiene la señal de confianza, y Anduin ayuda a garantizar que cada dólar de reputación que ve un comprador esté respaldado por un dólar realmente pagado a los propios proveedores de dicho comprador.
Artículo de investigación: enlace
Nota: Este artículo describe tecnología desarrollada por Circle Research, una división de Circle comprometida con el bien público y las contribuciones de código abierto para ampliar los límites de la tecnología utilizada en cripto, blockchain y Web3. Estos proyectos no representan software o servicios terminados y lanzados. A menos que se indique lo contrario, el contenido publicado por Circle Research es de código abierto y está disponible para que cualquiera pueda consumirlo, utilizarlo y desarrollarlo. Debido a su naturaleza experimental y emergente, las innovaciones de Circle Research se proporcionan para ser probadas y evaluadas a discreción del desarrollador o la empresa.